
斯TP钱包安全使用指南与避坑要点
- 作者: TP官方下载安卓最新版
- 2026-10-08 22:06:45
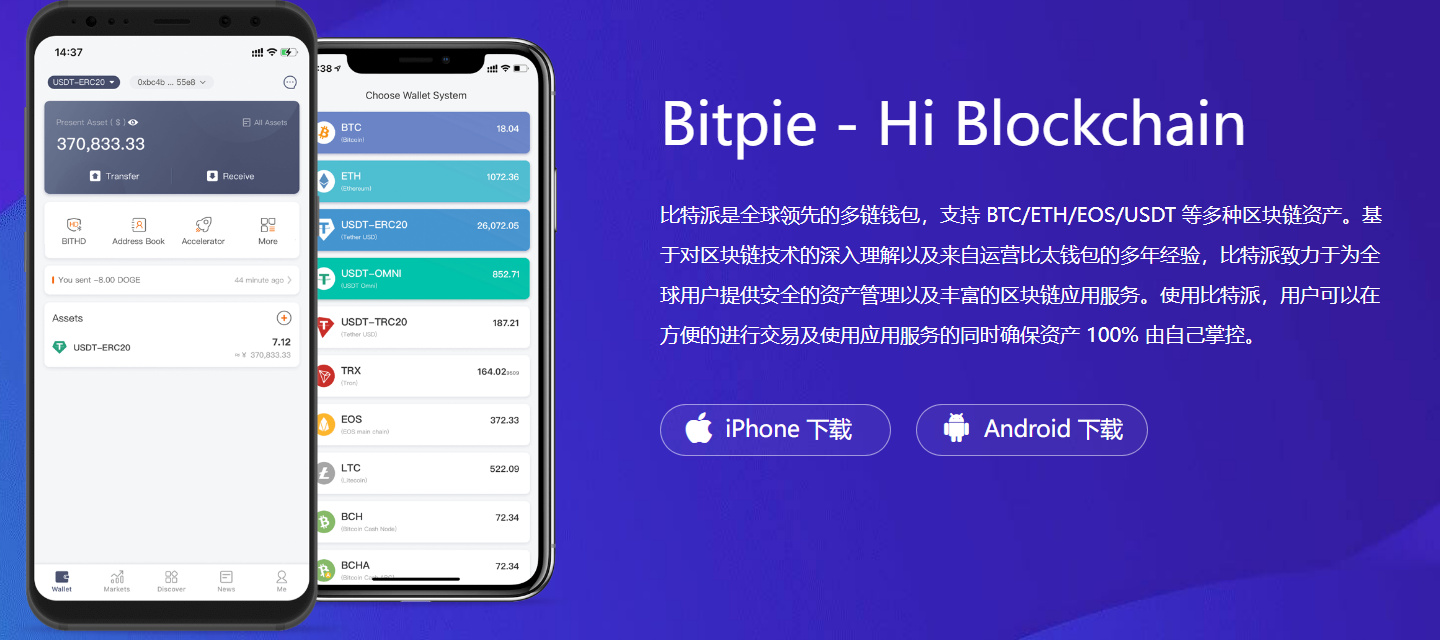
用过不少数字资产钱包,斯TP钱包算是其中功能比较完整的一个。它支持多链资产管理,内置去中心化交易功能,界面做了简化处理,上手门槛不高。但工具好不好用是一回事,用得不安全又是另一回事。下面聊聊实际使用中容易踩的几个坑。
斯TP钱包怎么用
刚下载斯TP钱包时,最容易犯的错误是跳过安全设置直接导入资产。注册流程中会生成一组助记词,这组词就是整个钱包的唯一钥匙。我的建议是当场把助记词抄在纸上,拍照存储虽然方便但风险极大——手机一旦丢失或中病毒,备份就形同虚设。抄写时注意字母顺序,"l"和"1"、"o"和"0"很容易混淆。
创建好钱包后,首页可以看到各链资产的余额概览。点击"添加链"可以扩展支持的公链数量,比如EVM链、Solana、Arbitrum等。转账和DApp交互的逻辑跟其他主流钱包类似,但斯TP在连接DApp时会多弹一次权限确认框,多这一步看着麻烦,实际能挡掉不少钓鱼合约的静默授权。
斯TP钱包安全吗
单看钱包本身的代码层面,斯TP属于非托管钱包,私钥只存在用户本地设备加密存储中,服务端不接触密钥,这是非托管钱包的基本安全模型。但"非托管"意味着所有安全责任压在你身上。我见过太多用户把助记词存在云盘或者短信里,等于把钥匙挂在门口还贴了个标签。

真正需要警惕的是授权风险。不少用户连过恶意DApp后没有及时撤销授权,对方就获得了无限额度的token转移权限。斯TP内置了授权管理入口,路径在"安全中心"里,建议每两周检查一次已授权合约列表,看到不认识的dApp就手动revoke。另外,永远不要在任何"客服"或"验证"页面输入助记词,官方任何场景都不会向你索要这组词。
斯TP钱包怎么备份
助记词写下来只是第一步。我个人的做法是准备两把金属刻字板,分别存放在两个不同的物理地点——一把在家里的防火保险盒,一把放在外地信任的家人那里。电子备份如果一定要做,用加密容器(比如Veracrypt)打包后离线存放,密码另记。
切勿把助记词截图存在手机相册里再上传iCloud或各种云备份服务。去年有朋友就是这样丢了一整条链的资产,恢复的时候发现云盘里确实有那张截图,但手机已经被锁了,截图打不开,等于没备。
工具再好,安全意识跟不上照样会出事故。把助记词保管好、定期清理授权、不贪"免费气"的交互,这三条做到了,斯TP钱包的日常使用风险就控住了。