
以太坊与tpwallet安全使用指南
- 作者: TP官方下载安卓最新版
- 2026-11-10 12:16:12
做了五年以太坊生态开发,帮客户对接过几十套DApp,tpwallet几乎是每个项目都会碰到的钱包。把我踩过的坑和验证过的安全细节整理出来,给正在用tpwallet操作以太坊地址的朋友做个参考。
tpwallet怎么连以太坊
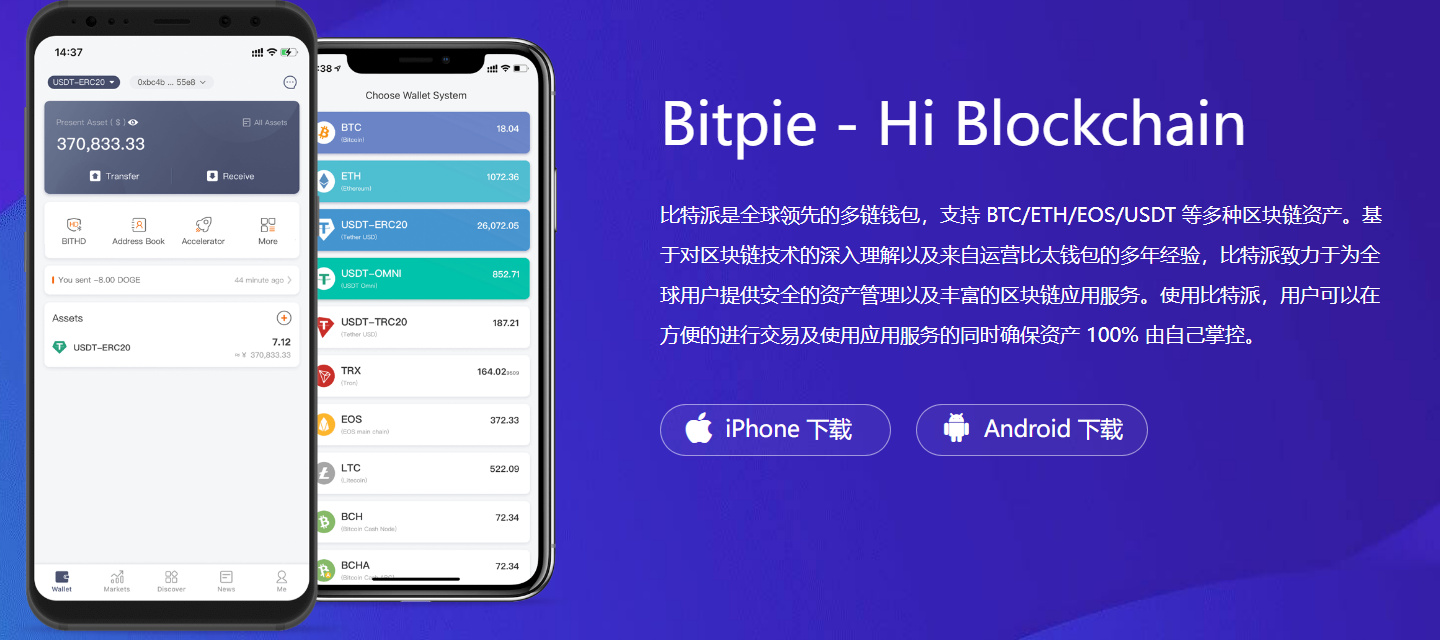
下载注意渠道,从官网或主流应用商店获取,别去各种"下载站"领安装包,那些捆绑挖矿脚本或截屏插件的版本我见过不下十次。装好后选创建或导入——首次使用就创建,之前有MetaMask存过私钥就直接导入。导入时助记词一个字母都不能错,错一个字母对应的是完全不同的地址,别觉得"差不多就行"。
连接DApp时,tpwallet支持注入和钱包连接两种模式。我一般建议浏览器插件模式,Chrome里装tpwallet扩展,DApp端通过Web3连接。连接时钱包会弹出授权请求,显示对方要访问的地址和权限,这一步一定要看清合约地址再点同意,别图省事直接划过去。有一次客户连了个仿盘合约,授权瞬间十多个ETH转出去了,合约地址和正版差一个字母,肉眼根本看不出来,损失全在授权那一步就注定了。

以太坊上tpwallet安全吗
单从钱包本身看,tpwallet密钥本地生成,助记词不经过任何服务器,和MetaMask设计逻辑一致。我拿测试地址反复导出助记词,用离线工具验算过,哈希值完全对得上。但"安全"不能只看钱包,智能合约漏洞导致的资产损失每年都在发生,你钱包里的ETH和ERC-20一旦授权给恶意合约,等于签了一张空白支票,转不走但随时可能被提走。
实际使用中我比较担心手机环境。安卓设备装了太多来源不明的应用,底层权限被攻破后,助记词有可能被恶意hook截走。给客户做安全审计时,我一般会建议操作大额转账前把手机断网、关掉蓝牙和NFC,用硬件钱包做二次确认,或者至少分两次在不同时间段完成操作。小额日常使用问题不大,涉及大额操作多一层验证是省心的。
tpwallet是工具,好不好用关键看操作的人。每次转账前多花十秒核对合约地址,授权后去etherscan查一下pending交易有没有异常调用,这两个习惯比任何杀毒软件都管用。生态迭代快,保持关注官方公告、别用老版本,基本就能把风险压在可接受范围内。